شيفرة فيرنام ولوح المرة الواحدة وشيفرات التدفق
دمج كل حرف من حروف المبرقة الكاتبة بحرف من المفتاح جعل التشفير آليًا وكهربائيًا؛ ومع مفتاح عشوائي حقًا لا يُستخدم إلا مرة واحدة يصبح الشيفرة الوحيدة التي ثبت رياضيًا أنها لا تُكسر.
- 1917
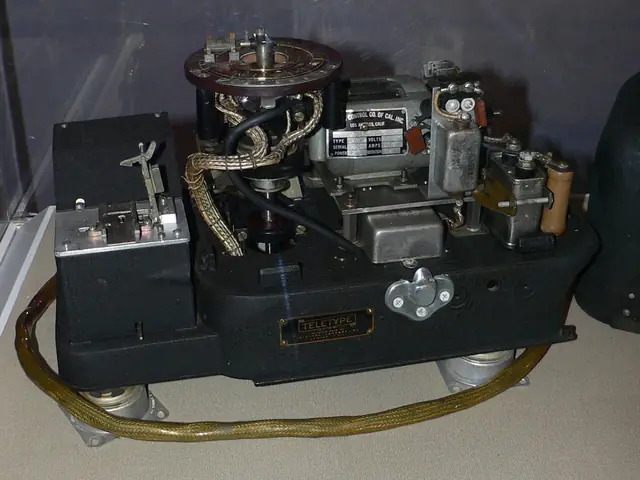
النسخة الأولى
جيلبرت فيرنام (AT&T) وجوزيف موبورن (سلاح الإشارة في الجيش الأمريكي)
الصورة: Mark Pellegrini · CC BY-SA 2.5 · Wikimedia Commons - 1941
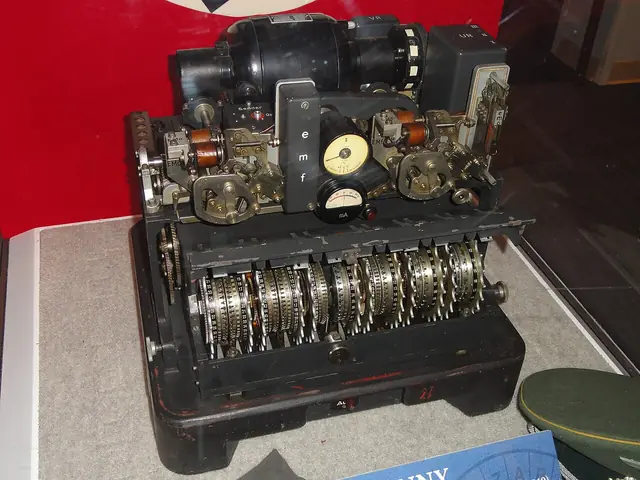
آلة Lorenz SZ40 «Tunny»
شيفرة المبرقة الكاتبة لدى القيادة الألمانية العليا تولّد مفتاحها المتدفق من عجلات مسنّنة؛ وإعادة أحد المشغّلين استخدام المفتاح مكّنت بلتشلي بارك من كسرها.
الصورة: Daderot · CC0 · Wikimedia Commons - 1949
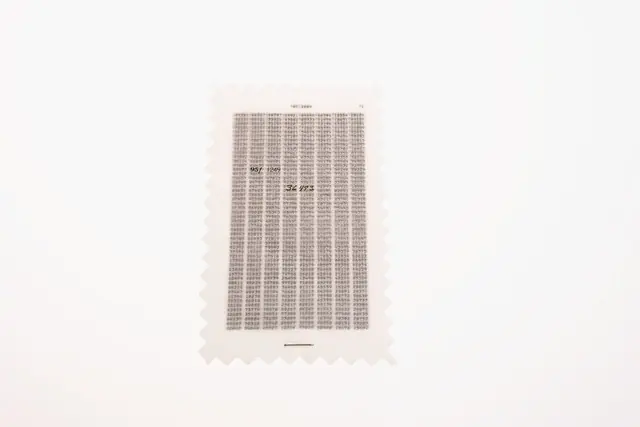
شانون يثبت السرية التامة
بحث «نظرية الاتصال لأنظمة السرية» يثبت أن لوح المرة الواحدة لا يُكسر، ويحوّل التشفير إلى علم رياضي.
الصورة: The Central Intelligence Agency · Public domain · Wikimedia Commons - 1987
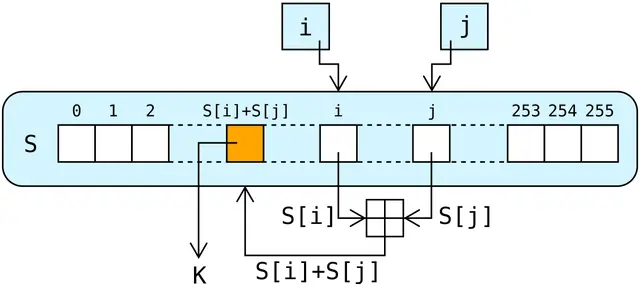
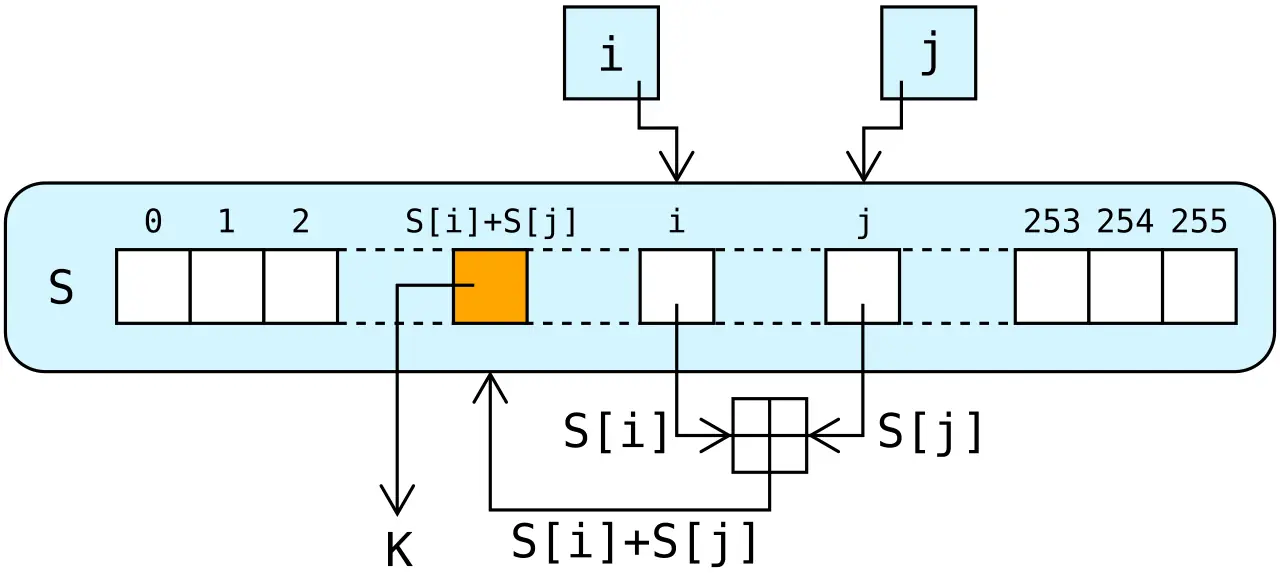
شيفرة التدفق البرمجية RC4
شيفرة ريفست الصغيرة السريعة تحمي SSL وشبكات Wi-Fi الأولى (WEP)؛ ثم أدت الثغرات المكتشفة فيها إلى حظرها في TLS عام 2015.
الصورة: Traced by Stannered, original by Matt Crypto · Public domain · Wikimedia Commons - 2008
شيفرة ChaCha20
شيفرة ChaCha من برنشتاين سريعة برمجيًا ومقاومة لهجمات التوقيت، فصارت البديل الرئيسي لـAES في TLS 1.3 وعلى الهواتف.
الصورة: Köf3 · CC BY-SA 3.0 · Wikimedia Commons
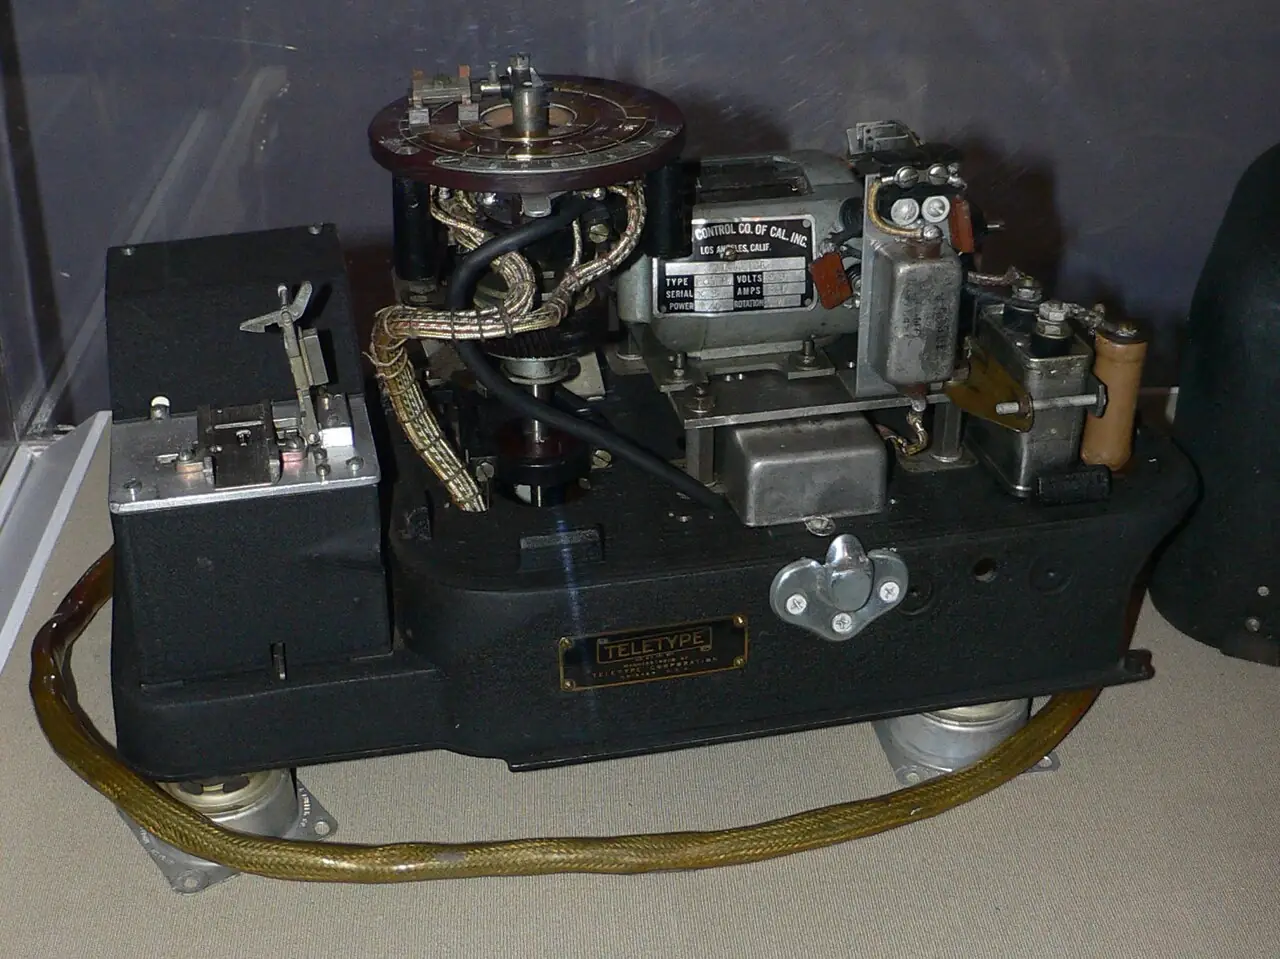
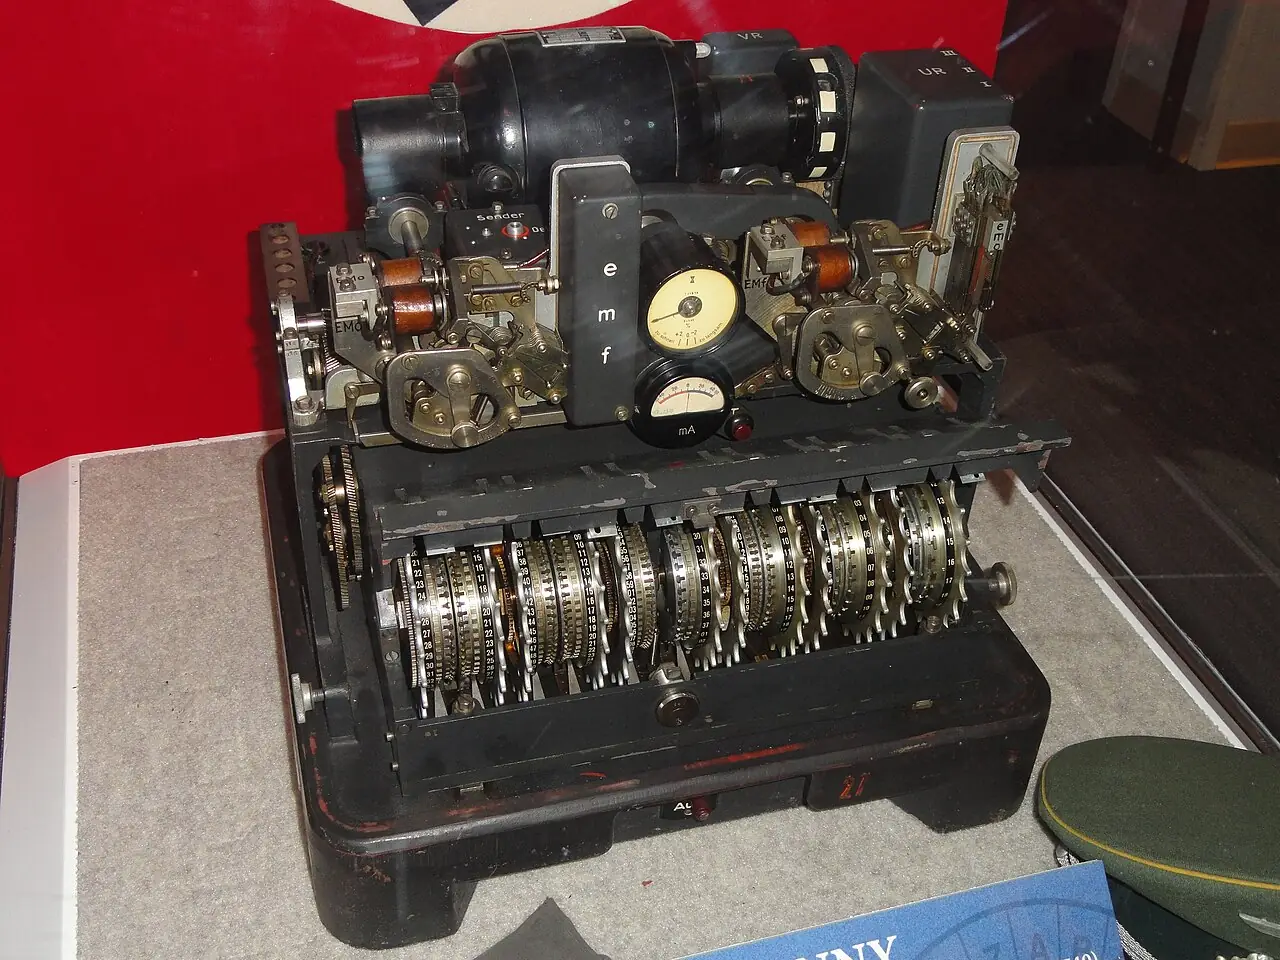
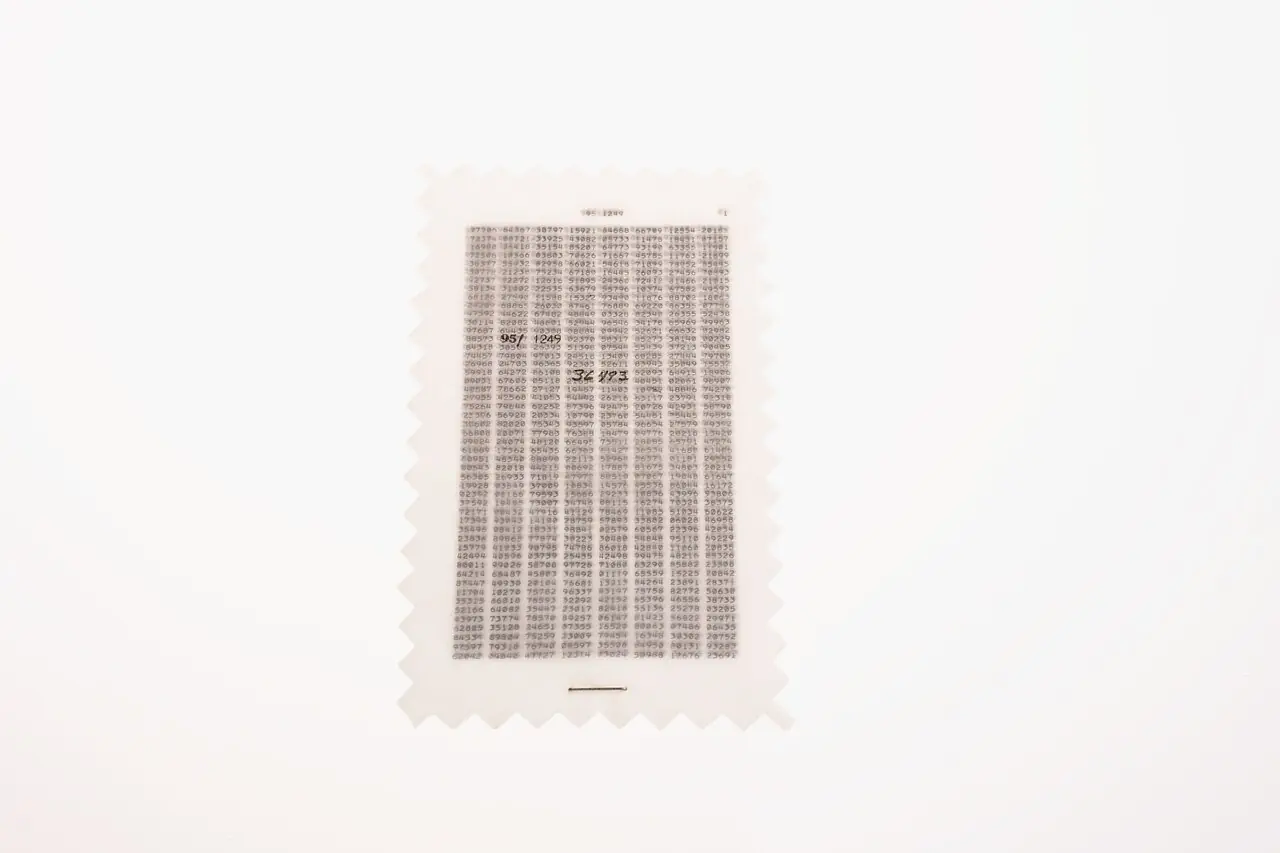


موضع خلاف: وصف المصرفي فرانك ميلر لوح المرة الواحدة لتشفير البرقيات عام 1882، لكن فكرته لم يُعرف لها أثر؛ أما آلة فيرنام عام 1917 والمفتاح العشوائي غير المكرر الذي اقترحه موبورن فهما ما استُخدم فعلًا.